Hauptinhalt
Zwei-Faktor-Authentisierung
Der Zwei-Faktor-Authentisierungs-Dienst (2FA-Dienst) der Philipps-Universität Marburg dient der zeitgemäßen, zentralen und sicheren Authentisierung für die bereitgestellten Anwendungen der Universität und damit einer effektiven Erhöhung der Sicherheit für die bereitgestellte IT-Infrastruktur und die darin gespeicherten Daten.
Für die Anmeldung mit 2FA ist neben dem Passwort ein zweiter, unabhängiger Sicherheitsschlüssel (Token) erforderlich. An der Uni Marburg kommen verschiedene alternative Token zum Einsatz:
- App-Token (TOTP): Eine Smartphone-App (oder Desktop-Anwendung wie KeePassXC bzw. Proton Authenticator) generiert zeitbasiert jeweils einen 8-stelligen Sicherheitscode (SHA512-Hash). Kann im 2FA-Portal selbst eingerichtet werden (Anleitungen für Smartphone-Apps und Desktop verfügbar).
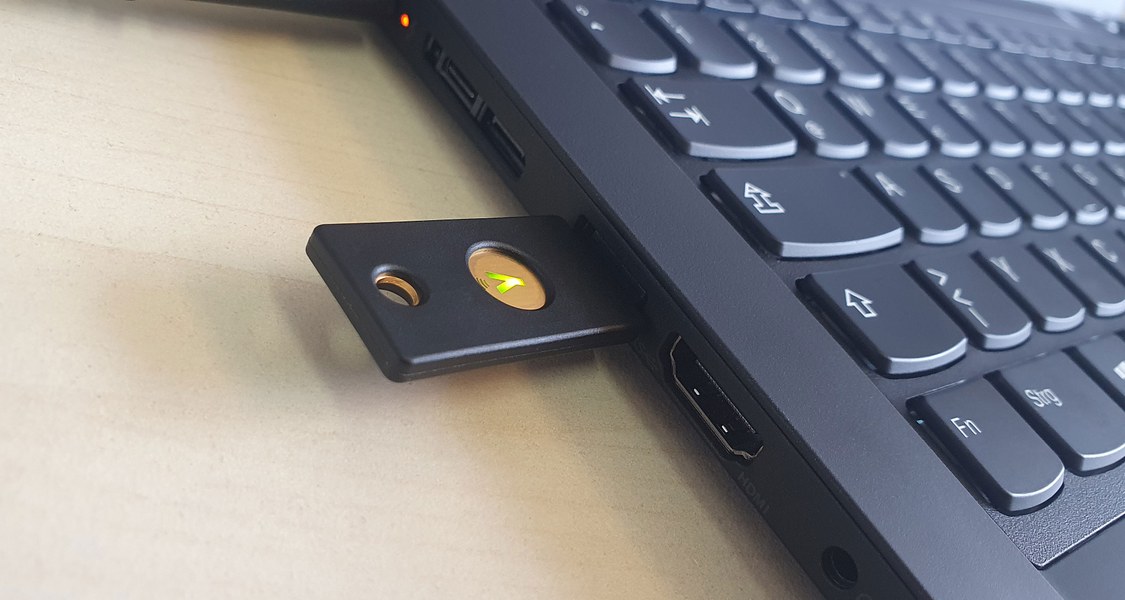
- YubiKey-Token: Ein Hardware-Sicherheitsschlüssel generiert auf Knopfdruck Sicherheitscodes. Für Beschäftigte des Landes Hessen bzw. Privatgeräte, die am Servicedesk initialisiert wurden (siehe Anleitung zur YubiKey-Nutzung).
- TAN-Token (Backup-Token): Ausgedruckte Liste von 12 Sicherheitscodes, die ausschließlich zur Notfall-Anmeldung am 2FA-Portal genutzt werden können (ältere Token mit mehr Codes sind noch im Umlauf; siehe Hinweise zu TAN-Token).
- Geräte-Token (HOTP): Physischer Generator; erzeugt auf Knopfdruck zählerbasiert einen 8-stelligen Sicherheitscode (SHA512-Hash). Kann alternativ auch direkt in der Uni-App wie ein App-Token genutzt werden. Primär vorgesehen für Personen, die aus gesundheitlichen Gründen keinen regulären App-Token nutzen können (Ausgabe am Servicedesk).
- Paper-Token: Ausgedruckte Liste von 150 achtstelligen Sicherheitscodes; ausschließlich für Studierende, die keine andere Möglichkeit haben und sich selten an Diensten anmelden (Ausgabe nur persönlich am Servicedesk).
- Registrierungstoken: Einmaliger Code, der nach erfolgreicher Identifizierung ausgegeben wird, um im 2FA-Portal einen App-Token einzurichten. Gültig für eine Stunde (Ausgabe nach VideoIdent bzw. vor Ort an den Anlaufstellen).
Der zusätzliche Sicherheits-Code muss bei der Anmeldung an einem 2FA-gesicherten IT-Dienst entweder in ein separates Formularfeld eingetragen oder - falls die Anwendung dies nicht ermöglicht - unmittelbar nach dem Passwort in das Passwortfeld eingegeben werden.
Im 2FA‑Portal können Sie Ihre 2FA‑Token selbst verwalten: Nach Anmeldung mit einem aktiven Token können Sie weitere App‑Token einrichten und bestehende Token (z. B. bei Verlust) sperren. Richten Sie dafür am besten ein zusätzliches, sicher aufbewahrtes Backup Token ein, damit Sie bei Verlust des Smartphones handlungsfähig bleiben.
Per Post versendete Token sind aus Sicherheitsgründen nicht unmittelbar einsatzfähig, sondern müssen vor der ersten Nutzung im 2FA‑Portal aktiviert werden.
Hinweise zu häufigen Fragestellungen aus der Praxis
- Wo den per Post erhaltenen Token aktivieren? Weiter zum 2FA-Portal
- Erstsemester und noch kein Token? Weiter zum 2FA-Portal
- Prüfungsanmeldung in Marvin und Token liegt nicht vor? Weiter zum Antrag
- An der Uni beschäftigt und noch kein Token? Weiter zum Antrag
- Verlorenes Token melden? Weiter zum Antrag
- TAN- oder App-Tokens selbst erstellen und verwalten? Weiter zum 2FA-Portal
Zielgruppe
Bedienstete, Studierende, Gäste
Voraussetzungen
- Zentrales Benutzerkonto (Uni-Account)
- Ein funktionsfähiges Token (TAN-Token, App-Token, YubiKey-Token).
Beschäftigte erhalten Ihren Token (YubiKey) automatisch nach Meldung der Daten aus der Personalabteilung
Studierende erstellen Ihren ersten Token analog der Accountaktivierung Ausgabe des initialen Tokens (Studierende)
Gäste, Partner*innen und Dienstleister*innen erhalten Ihr Token über den Antrag auf Ausgabe eines Tokens für die Zwei-Faktor-Authentisierung
Formulare
- Antrag auf Ausgabe eines Tokens für die Zwei-Faktor-Authentisierung
- Meldung zum aktuellen Status eines Tokens
Anleitungen
Support und Hilfe
Bei Problemen mit der Authentisierung wenden Sie sich bitte an die FAQ zur Zwei-Faktor-Authentisierung oder an den IT-Servicedesk (Lahnberge), auch erreichbar per E-Mail unter 2fa@hrz.uni-marburg.de. Bitte geben Sie bei Anfragen Ihren Account und das Thema an.
Verwandte Dienste
Wissenswertes
Was ist Authentisierung? Was ist Authentifizierung?
Authentisierung ist die Behauptung von Eigenschaften durch eine Entität, zur anschließenden Authentifizierung. Authentifizierung ist die Prüfung der von einer Entität behaupteten Eigenschaften, zur Sicherstellung der Authentizität der Entität. Im englischsprachigen Raum gibt es diese begriffliche Unterscheidung nicht. Authentication kann also je nach Kontext beides bedeuten.
Software und Systemdesign
Der Zwei-Faktor-Authentisierungs-Dienst der Philipps-Universität Marburg basiert auf der Open-Source-Software PrivacyIDEA. PrivacyIDEA bietet einen hohen Funktionsumfang, ist flexibel erweiterbar und ermöglicht eine nahtlose Integration in die bestehende und sich stetig weiterentwickelnde IT-Infrastrukur des Rechenzentrums. Um hohe Performance, hohe Verfügbarkeit und optimale Wartbarkeit zu garantieren, läuft PrivacyIDEA im Rechenzentrum redundant und horizontal-skalierbar im Cluster-Betrieb mit mehreren PrivacyIDEA-Workern.